사이버보안은 디지털 경제를 규정하는 인프라 계층 가운데 하나가 됐다. 기업·정부·금융 시스템의 연결성이 높아지면서 사이버 위험의 규모도 함께 커졌고, 이는 데이터·네트워크·클라우드 환경·디지털 운영을 보호하는 기술에 대한 지속적인 수요로 이어지고 있다.
이 수요는 여러 구조적 요인이 동시에 뒷받침하고 있다. 사이버 범죄 비용 증가, 규제 기준 강화, 클라우드 도입 가속, 그리고 사이버 공격과 사이버 방어 양쪽에서 확대되는 인공지능(AI) 활용이다.
투자자 관점에서 사이버보안은 기업용 기술과 디지털 인프라를 형성하는 가장 중요한 장기 트렌드 일부와 밀접하게 연결된 섹터로 자리 잡았다.
당사는 Themes Cybersecurity ETF(티커: SPAM)가 디지털 보안 소프트웨어 분야의 대형주 35개 기업을 선별하는 Solactive Cybersecurity Index(SOCYBERN)를 추종함으로써 이 영역에 대한 익스포저를 제공하도록 설계됐다고 본다.
SPAM은 클라우드 보안, 신원 보호, 위협 탐지, AI 기반 사이버보안 인프라 등의 분야에 걸친 기업에 대한 익스포저를 추구하며, 이를 통해 투자자가 이 섹터의 변화하는 역학에 참여할 수 있도록 할 수 있다.
핵심 요약
사이버보안 수요는 기업의 재량적 지출 사이클보다는 사이버 범죄 비용 증가, 규제 의무, 클라우드 도입, AI로 인한 위협의 복잡성 등 구조적 요인에 의해 점점 더 좌우되고 있다.
인공지능은 사이버 위험을 키우는 동시에 방어 역량도 강화하고 있으며, 업계 전반의 경쟁 구도·자본 배분·기업 보안 우선순위를 재편하고 있다.
#1 사이버 범죄 비용, 이제는 시스템 리스크
사이버 범죄가 초래하는 금전적 피해는 단순한 운영상의 불편이 아니라 시스템 차원의 경제적 위험이 될 만큼 커졌다.
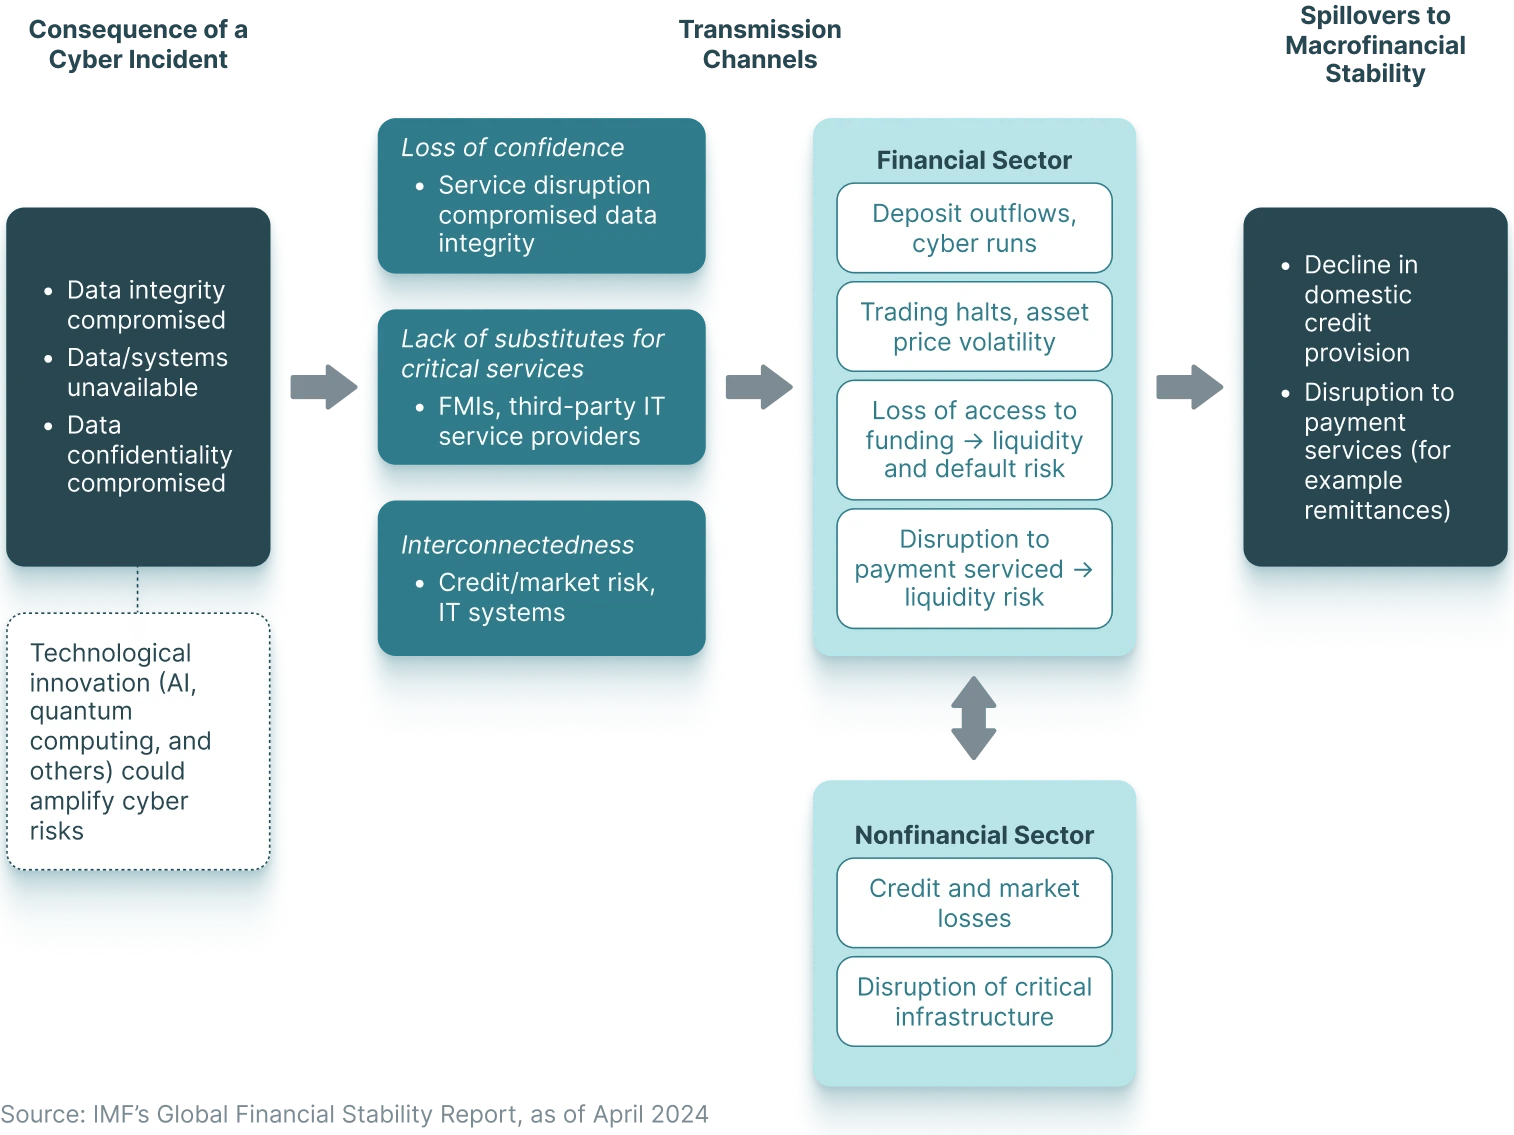
IMF는 「Global Financial Stability Report 2024」에서 심각한 사이버 사고의 발생 확률 상승을 거시금융 안정에 대한 중대한 위협으로 규정했다. 2020년 이후 사이버 사고로 보고된 직접 손실은 실질 기준으로 합계 약 280억 달러에 달했으며, 수십억 건의 기록이 탈취되거나 유출됐고, 보고된 전체 사고의 약 5분의 1이 금융회사에 직접 영향을 미쳤다.¹
2025년 FBI 인터넷범죄신고센터(IC3)에 접수된 신고는 25년 역사상 처음으로 100만 건을 넘었다. 인터넷 범죄 의심 신고는 1,008,597건, 총 손실액은 208억 7,000만 달러로 2024년 대비 26% 증가했다.
신고 건수 기준으로는 피싱·스푸핑이 여전히 가장 많았고, 금전 손실 기준으로는 투자 사기가 가장 컸다. 이 가운데 암호화폐 관련 투자 사기만 72억 달러를 차지했다. AI를 이용한 범죄는 2만 2,000건이 넘는 신고에서 8억 9,300만 달러 이상의 손실을 발생시켰으며, AI 관련 범주 중에서는 투자 사기가 6억 3,200만 달러로 가장 컸다.²
조직 단위에서는 17개 산업, 16개국의 600개 조직을 대상으로 한 조사에서 2025년 데이터 유출 1건당 글로벌 평균 비용이 444만 달러로 집계됐다.³ 유출 피해 조직의 약 86%가 운영 차질을 겪었다고 답했고, 45%는 유출 비용을 상쇄하기 위해 상품이나 서비스 가격을 인상할 것이라고 밝혔다.³
피해는 고르게 분포하지 않는다. 헬스케어는 12년 연속 데이터 유출 비용이 가장 큰 산업이었으며, 평균 유출 비용은 742만 달러였다.³
미국은 글로벌 추세와 뚜렷하게 달랐다. 미국의 유출 비용은 9% 급증한 건당 1,022만 달러로 사상 최고치를 기록했으며, 이는 해당 조사에서 어느 국가든 기록된 수치 가운데 가장 높다. 더 무거워진 규제 벌금과 탐지·에스컬레이션 비용 상승이 원인으로 꼽혔다.³
이 수치들이 보여주는 경제 논리는 분명하다. 단 한 번의 유출 비용이 1,000만 달러를 넘을 수 있는 상황에서 보안 투자는 재량적 예산 항목이 아니라 경제적 필수 요소가 된다.
#2 대규모로 확장되는 시장
위협 환경의 규모만큼 시장의 규모도 커지고 있다. 글로벌 사이버보안 시장은 2025년 2,719억 달러로 평가됐으며, 2026년 3,020억 달러에 이르고 연평균 성장률 11.9%로 2033년에는 6,632억 달러로 성장할 것으로 전망된다.4
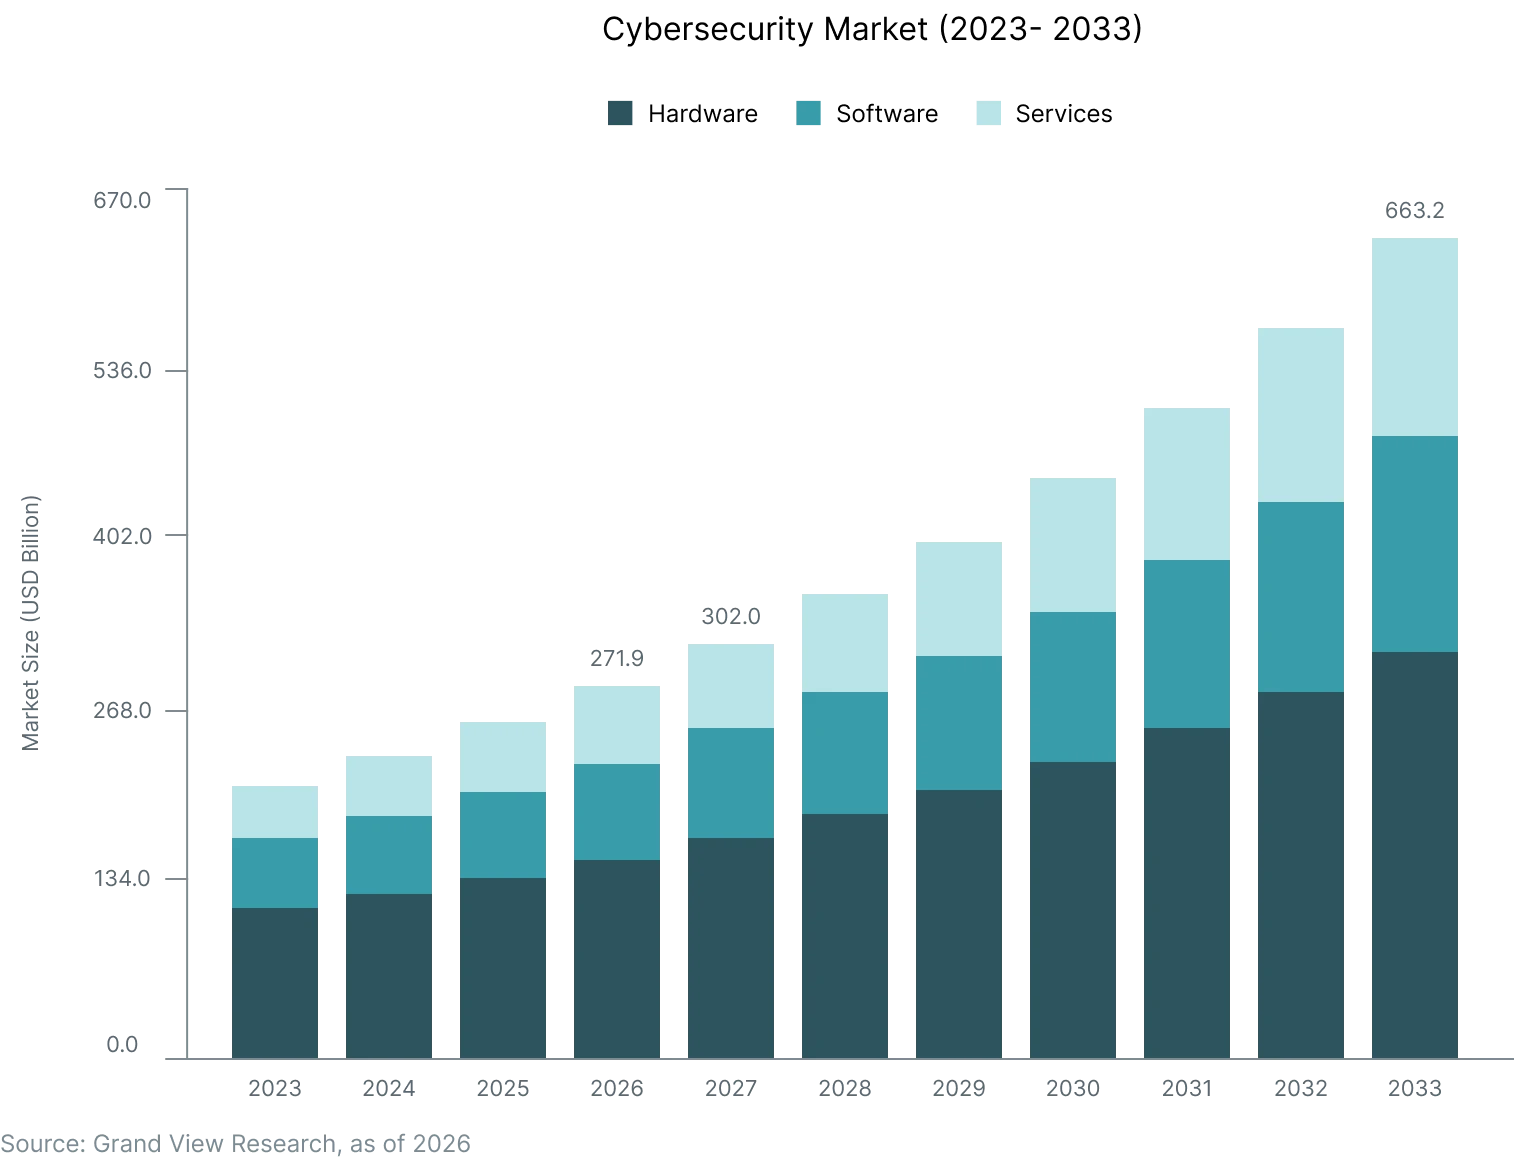
이러한 성장은 제로 트러스트 아키텍처, AI/ML 기반 위협 탐지, 확장 탐지 및 대응(XDR) 솔루션의 빠른 도입에 힘입을 것으로 예상된다. 조직들이 점점 더 복잡해지는 사이버 공격을 선제적으로 탐지·예방·대응하려 하기 때문이다.
보안 업체들은 행위 분석, 자동화된 사고 대응, 클라우드 네이티브 보안 오케스트레이션, 컴플라이언스 관리 등의 기능으로 차별화를 꾀하고 있다.
지출 기반은 지역적으로도, 구조적으로도 넓어지고 있다. 2025년 북미는 37.9%로 가장 큰 시장 점유율을 차지했는데, 제로 트러스트 아키텍처, AI 기반 위협 탐지, 신원 및 접근 관리(IAM) 플랫폼을 일찍 도입한 영향이다.4
아시아태평양은 가장 빠르게 성장하는 지역으로, 은행·금융서비스·보험(BFSI), 헬스케어, IT·통신, 정부 부문 전반에서 디지털화가 가속하고 있다.4
클라우드 기반 배포는 현재 글로벌 사이버보안 시장의 67.7%를 차지한다. 이는 기업 워크로드가 하이브리드·멀티 클라우드 환경으로 이전하고 있음을 반영하며, 이러한 환경은 전용 보안 도구가 필요한 새로운 유형의 위험을 낳는다.4
최종 사용처별로는 헬스케어가 향후 몇 년간 가장 빠른 성장세를 보일 것으로 예상된다. 환자 기록의 디지털화, 원격 의료 서비스, 커넥티드 의료기기가 각각 조직이 방어해야 할 공격 표면을 넓히고 있기 때문이다.4
#3 위협과 방어를 동시에 재편하는 AI
인공지능은 사이버보안 진화의 중심이 됐으며, 위협을 증폭하는 요인이자 방어 역량으로 동시에 작동한다. 이 이중적 역할이 섹터 전반의 투자를 가속하고 기업이 디지털 보안에 접근하는 방식을 바꾸고 있다.
위협 측면에서 생성형 AI는 보안 인식의 근간이 되던 전통적 전제를 근본적으로 약화시켰다. 과거에는 피싱 이메일, 사칭 시도, 사회공학적 공격을 어색한 문법이나 이례적인 표현, 신원상의 불일치로 식별할 수 있는 경우가 많았다. AI 생성 콘텐츠와 딥페이크는 이러한 신호를 크게 줄였고, 공격자들이 매우 그럴듯한 메시지를 대규모로 만들어낼 수 있게 했다.5
이 변화는 이미 기업의 위험 우선순위에 영향을 미치고 있다. 조직의 66%는 AI가 사이버보안에 큰 영향을 미칠 것으로 예상하지만, AI 도구를 배포하기 전에 보안성을 평가하는 절차를 갖춘 곳은 37%에 그친다.6
전 세계 조직의 절반 가까이가 생성형 AI의 악의적 사용을 가장 큰 사이버보안 우려로 꼽고 있다.6 동시에 공격자들은 공격 체인 안에서 AI 에이전트를 자율적으로 운용하는 사례를 늘리고 있다. 취약점을 탐색하고, 표적에 맞춘 미끼를 만들고, 기계의 속도와 규모로 침투를 실행하는 방식이다.7
방어 측면에서 AI와 자동화는 2025년 측정 가능한 재무적 효과를 냈다. 이러한 도구를 폭넓게 활용한 조직은 유출을 80일 더 빨리 차단했고, 유출 1건당 비용이 190만 달러 적었다. 평균 비용은 362만 달러로, 도구를 활용하지 않은 조직의 552만 달러보다 34% 낮았다.³
#4 집중되는 자본: M&A 활동이 보여주는 섹터에 대한 확신
투자 테마가 성숙해지고 있음을 보여주는 가장 직접적인 지표 중 하나는 전문 자본의 움직임이다. 이 기준으로 보면 사이버보안 섹터는 기관과 전략적 투자자의 지속적인 관심을 점점 더 빠른 속도로 끌어모으고 있다.
골드만삭스 리서치는 사이버보안 기업들이 M&A를 활용해 역량 공백을 끊임없이 메우고 파괴적 기술에 적응하면서 오랜 기간 독보적인 민첩성을 다듬어 왔다고 분석했다. 존립을 위협하는 위험이 상존하는 섹터에서 지속 가능한 경쟁 해자가 어떤 모습인지 보여준다는 것이다.8
전반적인 M&A 활동이 고르지 못한 가운데서도 이 섹터는 전략적·재무적 인수자의 꾸준한 관심을 받아 왔으며, 대형 플랫폼 기업들은 경쟁 지위를 강화하기 위해 판도를 바꾸는 인수를 단행했다.8
이러한 통합 흐름은 거래 동향에서도 확인된다. 2025년 3분기 사이버보안 M&A 건수는 111건으로 2024년 3분기의 98건보다 13% 늘었다. 이 모멘텀은 4분기로 이어졌으며, 자금 조달 여건이 개선되면서 매수·매도 호가 차이가 좁혀지고 인수자들은 더 크고 AI 대응력을 갖춘 자산으로 눈을 돌렸다.9
이 활동의 대부분은 재무적 투자자가 아닌 전략적 인수자가 주도했다. 전략적 인수자는 거래 건수의 약 60%, 총 거래 금액의 80% 가까이를 차지했으며, 이는 현재 섹터를 규정하는 플랫폼 통합의 필요성을 반영한다.⁹
해당 분기를 대표하는 거래는 구글(GOOGL)의 320억 달러 규모 Wiz 인수였다. 이 거래는 에이전트리스 클라우드 네이티브 애플리케이션 보호 플랫폼의 가치를 하이퍼스케일 수준에서 입증했고, 섹터 전반에 반향을 일으킨 밸류에이션 기준점을 세웠다. Veeam의 17억 2,500만 달러 규모 Securiti AI 인수와 Dataminr의 2억 9,000만 달러 규모 ThreatConnect 인수도 전략적 인수자들이 상당한 프리미엄을 지불할 준비가 돼 있음을 보여줬다.9
2026년 초 오픈AI는 Promptfoo를 인수했는데, 이는 최대 AI 기업들이 이제 사이버보안을 부수적 역량이 아닌 핵심 역량으로 보고 있음을 시사한다.10
투자자 관점에서 구조적으로 높아진 위협 수준과 섹터의 지속적인 성장 프로필에 이끌린 기관 자본의 결합은 기술 분야에서 견고한 기회를 의미한다.
#5 규제가 만드는 구조적 지출 하한선
투자자에게 섹터의 가장 매력적인 특성 중 하나는 미룰 수 없는 수요다. 사이버보안은 점점 더 이 범주에 들어가고 있다. 조직이 스스로 우선순위를 높여서가 아니라 규제가 투자를 의무화하고 있기 때문이다.
주요 경제권 전반에서 정부는 최소한의 사이버보안 기준을 마련하기 위해 단호하게 움직였고, 이는 거시 경기 사이클이나 IT 예산 압박과 구조적으로 무관한 비재량적 수요 층을 만들어 내고 있다.
유럽연합(EU)에서는 에너지·헬스케어·운송·은행·디지털 인프라 등 핵심 부문 전반으로 사이버보안 의무를 확대한 NIS2 지침이 2024년 10월부터 각국에서 시행되고 있으며, 2026년 10월까지 완전한 준수가 요구된다.11
은행·보험사·투자회사·핀테크를 포함한 EU의 모든 금융기관에 ICT 위험 관리, 회복력 테스트, 사고 보고를 의무화하는 디지털운영복원력법(DORA)은 2025년 1월부터 전면 적용되고 있다.12
디지털 제품 제조업체를 대상으로 하는 사이버복원력법(CRA)은 2027년부터 추가 의무를 부과한다.13
미국에서는 SEC의 사이버보안 공시 규정에 따라 상장사가 중대한 사고를 영업일 기준 4일 이내에 보고하고, 사이버보안 위험 관리 체계를 매년 공시해야 한다.14
가트너는 증가하는 위협, AI 확산과 함께 규제 압력 강화를 사이버보안 지출의 지속적 성장을 이끄는 3대 구조적 동인 중 하나로 꼽았다.7
규정 미준수에 따른 재무적 결과가 지출의 필요성을 더욱 강화한다. NIS2는 필수 기관에 최대 1,000만 유로 또는 전 세계 연간 매출의 2%의 과징금을 부과할 수 있도록 한다.15 DORA는 가장 중대한 위반에 대해 전 세계 연간 총매출의 최대 2%에 이르는 벌금을 부과하며, 준수를 강제하기 위한 정기적 이행강제금도 규정하고 있다.16
여러 관할권에서 사업을 하는 조직에게 컴플라이언스 대상 범위는 계속 넓어지고 있다. 새로운 규제 체계가 나올 때마다 거버넌스, 위험 관리, 신원 관리, 사고 대응, 감사 도구에 대한 새로운 수요가 생긴다.
투자 측면의 의미는 직접적이다. 재량 예산을 두고 경쟁하는 기업용 소프트웨어와 달리, 규제 산업의 사이버보안에는 이제 법적 하한선이 있다. 금융 서비스·헬스케어·핵심 인프라·정부 부문을 고객으로 둔 업체들은 최소 보안 투자 규모가 사실상 법으로 정해진 고객을 상대하게 된다.
관련 ETF
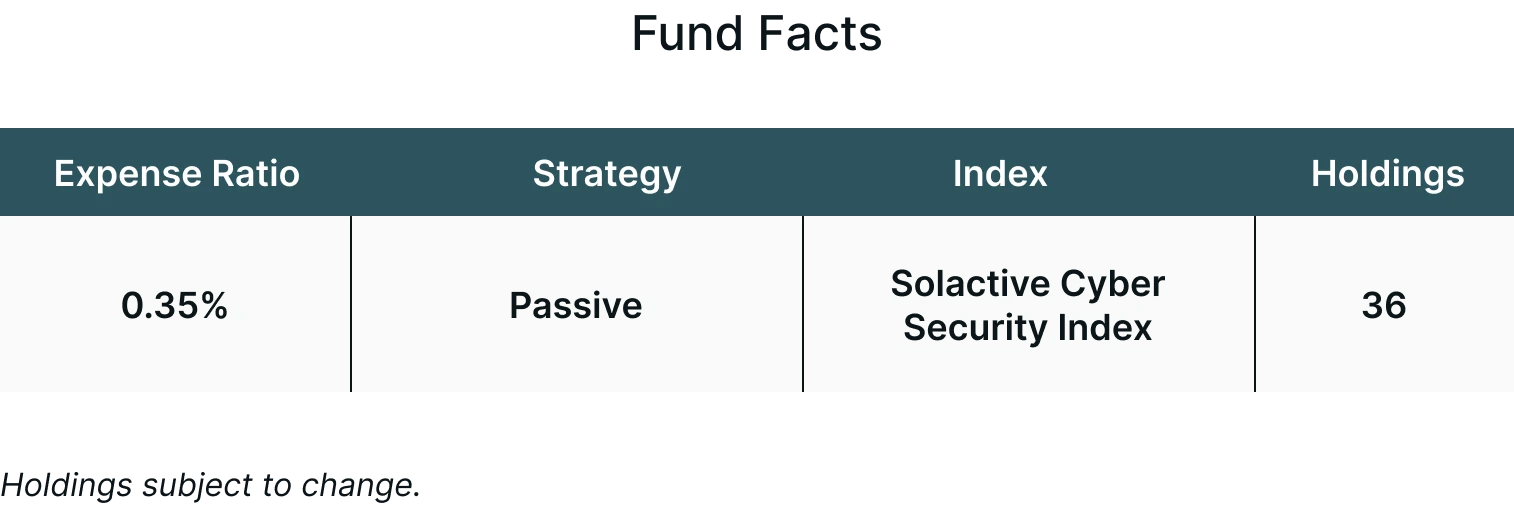
Themes Cybersecurity ETF(티커: SPAM)는 디지털 보안 소프트웨어 분야에서 시가총액 기준 상위 35개 기업을 선별하는 Solactive Cybersecurity Index(SOCYBERN)를 추종하는 것을 목표로 한다.
SPAM은 수수료 및 비용 차감 전 기준으로 SOCYBERN 지수의 가격 및 수익률 성과에 대체로 부합하는 투자 결과를 제공하는 것을 목표로 한다.
결론
사이버보안을 투자 테마로 보는 구조적 근거는 기업용 기술 분야에서 드문 특성에 있다. 수요가 재량적 지출 사이클에 크게 노출돼 있지 않다는 점이다. 이 수요는 경기 침체기에 멈추지 않고, 금리 상승기에 위축되지 않으며, 기술 선호가 바뀐다고 역전되지도 않는다.
테마형 자산 배분을 검토하는 투자자에게 이 차이는 중요하다. 사이버보안 수요는 위협 환경, 권고가 아닌 구속력 있는 컴플라이언스 의무, 그리고 조직이 보호해야 하는 디지털 인프라의 되돌릴 수 없는 확장에 뿌리를 두고 있다.
동시에 이 섹터는 계속 빠르게 진화하고 있다. 인공지능은 사이버 위협의 성격과 이를 방어하는 도구를 모두 바꾸고 있다. 규제 체계는 관할권 전반으로 확대되고 있으며, 통합 활동은 업계가 아직 장기적인 경쟁 구도를 정립해 가는 중임을 보여준다. 그 결과 이 시장은 단일한 촉매가 아니라 동시에 작동하는 여러 구조적 요인에 의해 형성되고 있다.
위험, 규제, 기술 변화, 장기 수요의 이러한 조합을 투자자가 어떻게 해석하느냐에 따라 결국 더 넓은 포트폴리오 전략 안에서 사이버보안이 차지하는 역할이 결정될 것이다.
수수료·비용, 보유 종목, 표준화된 성과, 위험 등 펀드에 관한 자세한 정보는 https://themesetfs.com/etfs/spam에서 확인하시기 바랍니다.
각주:
1IMF, Global Financial Stability Report, 2024년 4월, 2024년 4월 기준
2FBI Internet Crime Complaint Center, 2025 Internet Crime Report, 2026년 4월 기준
3IBM, Cost of a Data Breach Report 2025: The AI Oversight Gap, 2025년 기준
4Grand View Research, Cybersecurity Market Size, Share & Trends Analysis Report, 2026–2033, 2026년 기준
5World Economic Forum, Cybersecurity Awareness: AI Threats and Cybercrime in 2025, 2025년 9월 30일 기준
6World Economic Forum, Global Cybersecurity Outlook 2025, 2025년 1월 기준
7Gartner, Top Cybersecurity Trends for 2026, 2026년 2월 5일 기준
8Goldman Sachs Research, Cybersecurity Firms Show Software Industry How to Navigate AI, 2026년 4월 23일 기준
9Windsor Drake, Cybersecurity Valuation Report: Q4 2025
10Open AI, OpenAI to acquire Promptfoo, 2026년 3월 9일 기준
11European Commission, NIS2 Directive: Securing Network and Information Systems, 최종 업데이트 2026년 1월 20일
12European Commission, Cyber Resilience Act, 최종 업데이트 2025년 12월 3일
13IBM, What Is the Digital Operational Resilience Act (DORA)?
14U.S. Securities and Exchange Commission, Cybersecurity Risk Management, Strategy, Governance, and Incident Disclosure (Final Rule, Release No. 33-11216), 2023년 9월 5일 시행
15NIS2 Directive, NIS2 Fines
16DORA Regulation EU, DORA Penalties and Fines 2026, 2025년 11월 20일 기준
본 자료는 Leverage Shares의 영문 리서치·교육 콘텐츠가 정보 제공 목적으로 자동 번역된 것입니다. 번역 과정에서 표현상 차이가 있을 수 있으며, 내용이 서로 다를 경우 영문 원문이 우선합니다.
작성자 Ayesha Shetty
필자는 Themes Management Company LLC의 미국 계열사인 Leverage Shares LLC와 계약 관계에 있습니다. Leverage Shares LLC는 계열사 간 서비스 계약에 따라 Themes에 일부 서비스를 제공합니다.